DORA und NIS2 verändern gerade, was Unternehmen in regulierten Branchen bei der digitalen Resilienz nachweisen müssen. Ob Bank, Versicherung, Energieversorger, Krankenhaus oder Logistikdienstleister: Wer als Finanzunternehmen unter DORA oder als Betreiber einer wesentlichen bzw. wichtigen Einrichtung unter NIS2 fällt, muss zeigen, dass Risiken erkannt, Vorfälle gemeldet und Teams im Ernstfall handlungsfähig sind. Doch sichere Systeme allein reichen dafür nicht aus.
Banken, Energieversorger, Krankenhäuser, Verkehrsbetriebe und Behörden investieren längst in moderne IT-Sicherheit, Prozesse und Schutzmechanismen. Gleichzeitig bleibt ein entscheidender Faktor: der Mensch. Denn Phishing, Social Engineering, unsichere Kommunikation oder kompromittierte Zugänge beginnen häufig nicht mit einem technischen Fehler, sondern mit einer Entscheidung im Arbeitsalltag.
Denn Phishing, Social Engineering, unsichere Kommunikation oder kompromittierte Zugänge beginnen häufig nicht mit einem technischen Fehler, sondern mit einer Entscheidung im Arbeitsalltag.
Genau hier setzt Mission WECANDO an.
Inhaltsverzeichnis
IT-Sicherheit wird zum gemeinsamen Erlebnis
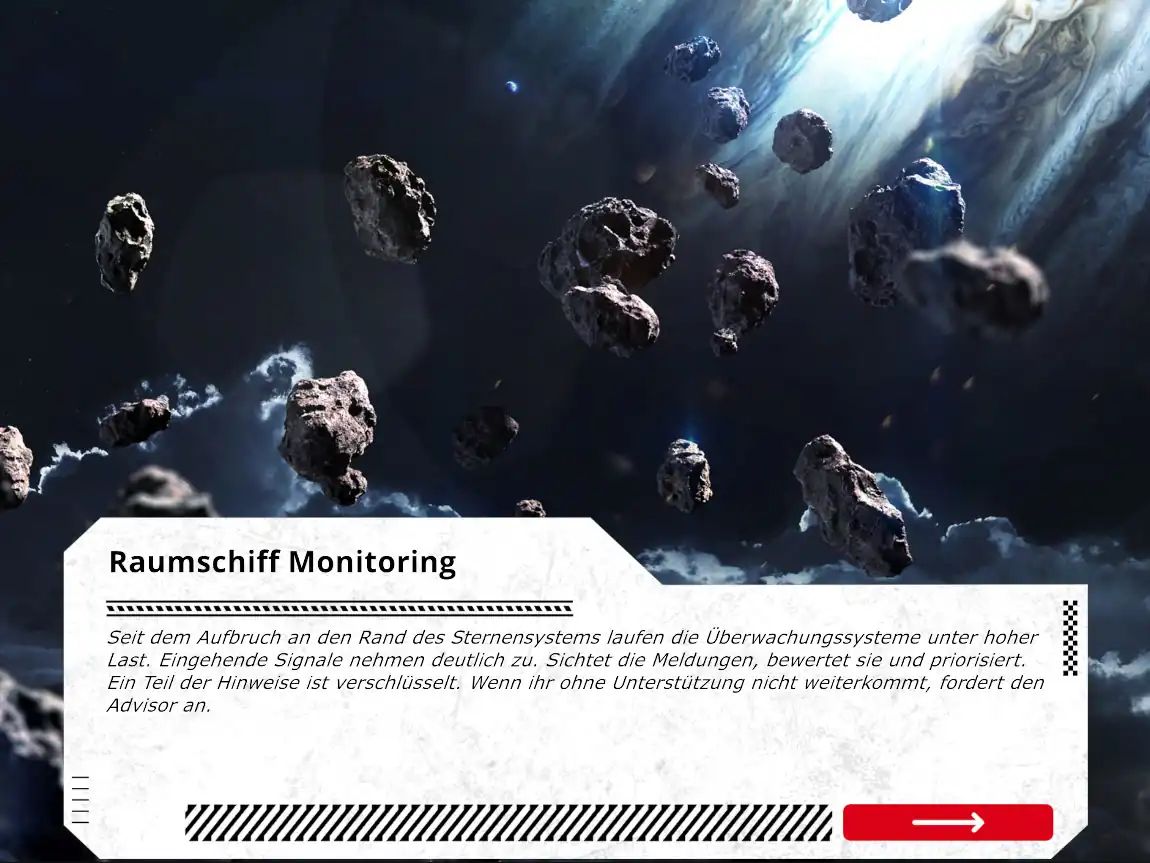
WECANDO ist ein interaktives Cyber-Resilience- und Security-Awareness-Erlebnis, bei dem Mitarbeitende gemeinsam reale Sicherheitsherausforderungen bewältigen. Statt Informationen nur über klassische Pflichtschulungen zu vermitteln, erleben die Teams, was passiert, wenn Sicherheitsentscheidungen getroffen werden müssen – und damit wird das Wesentliche aus den Pflichtschulungen in den Köpfen ergänzt und verankert!
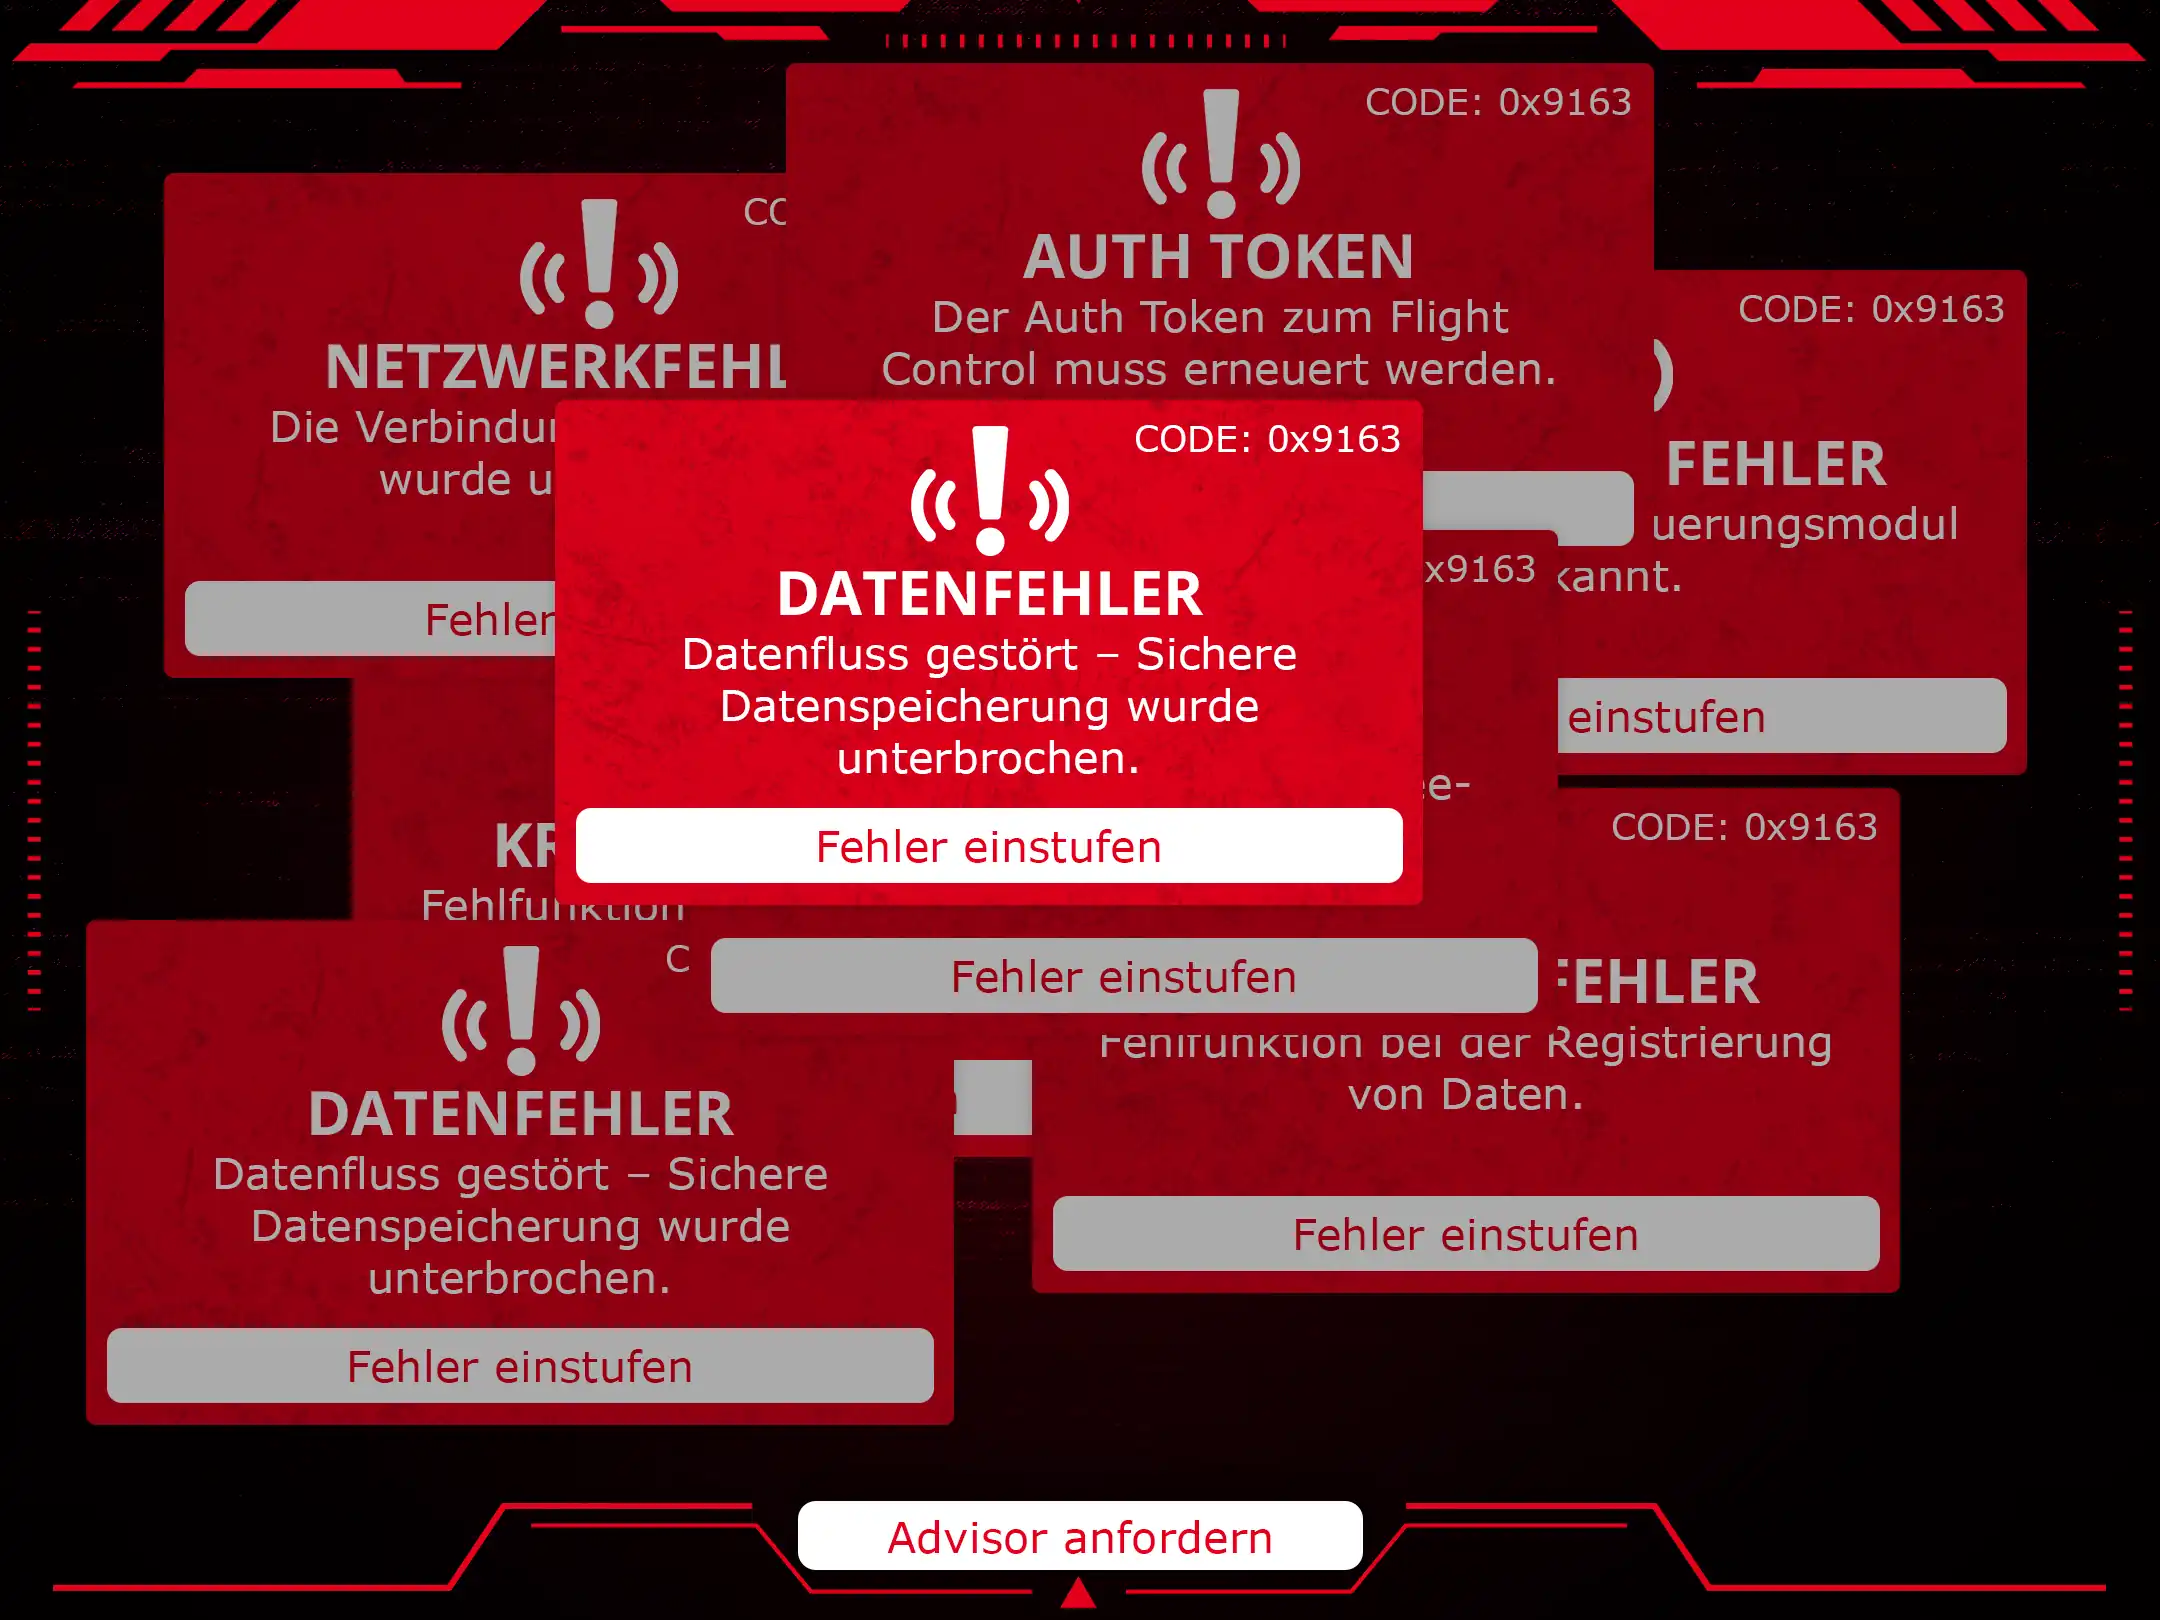
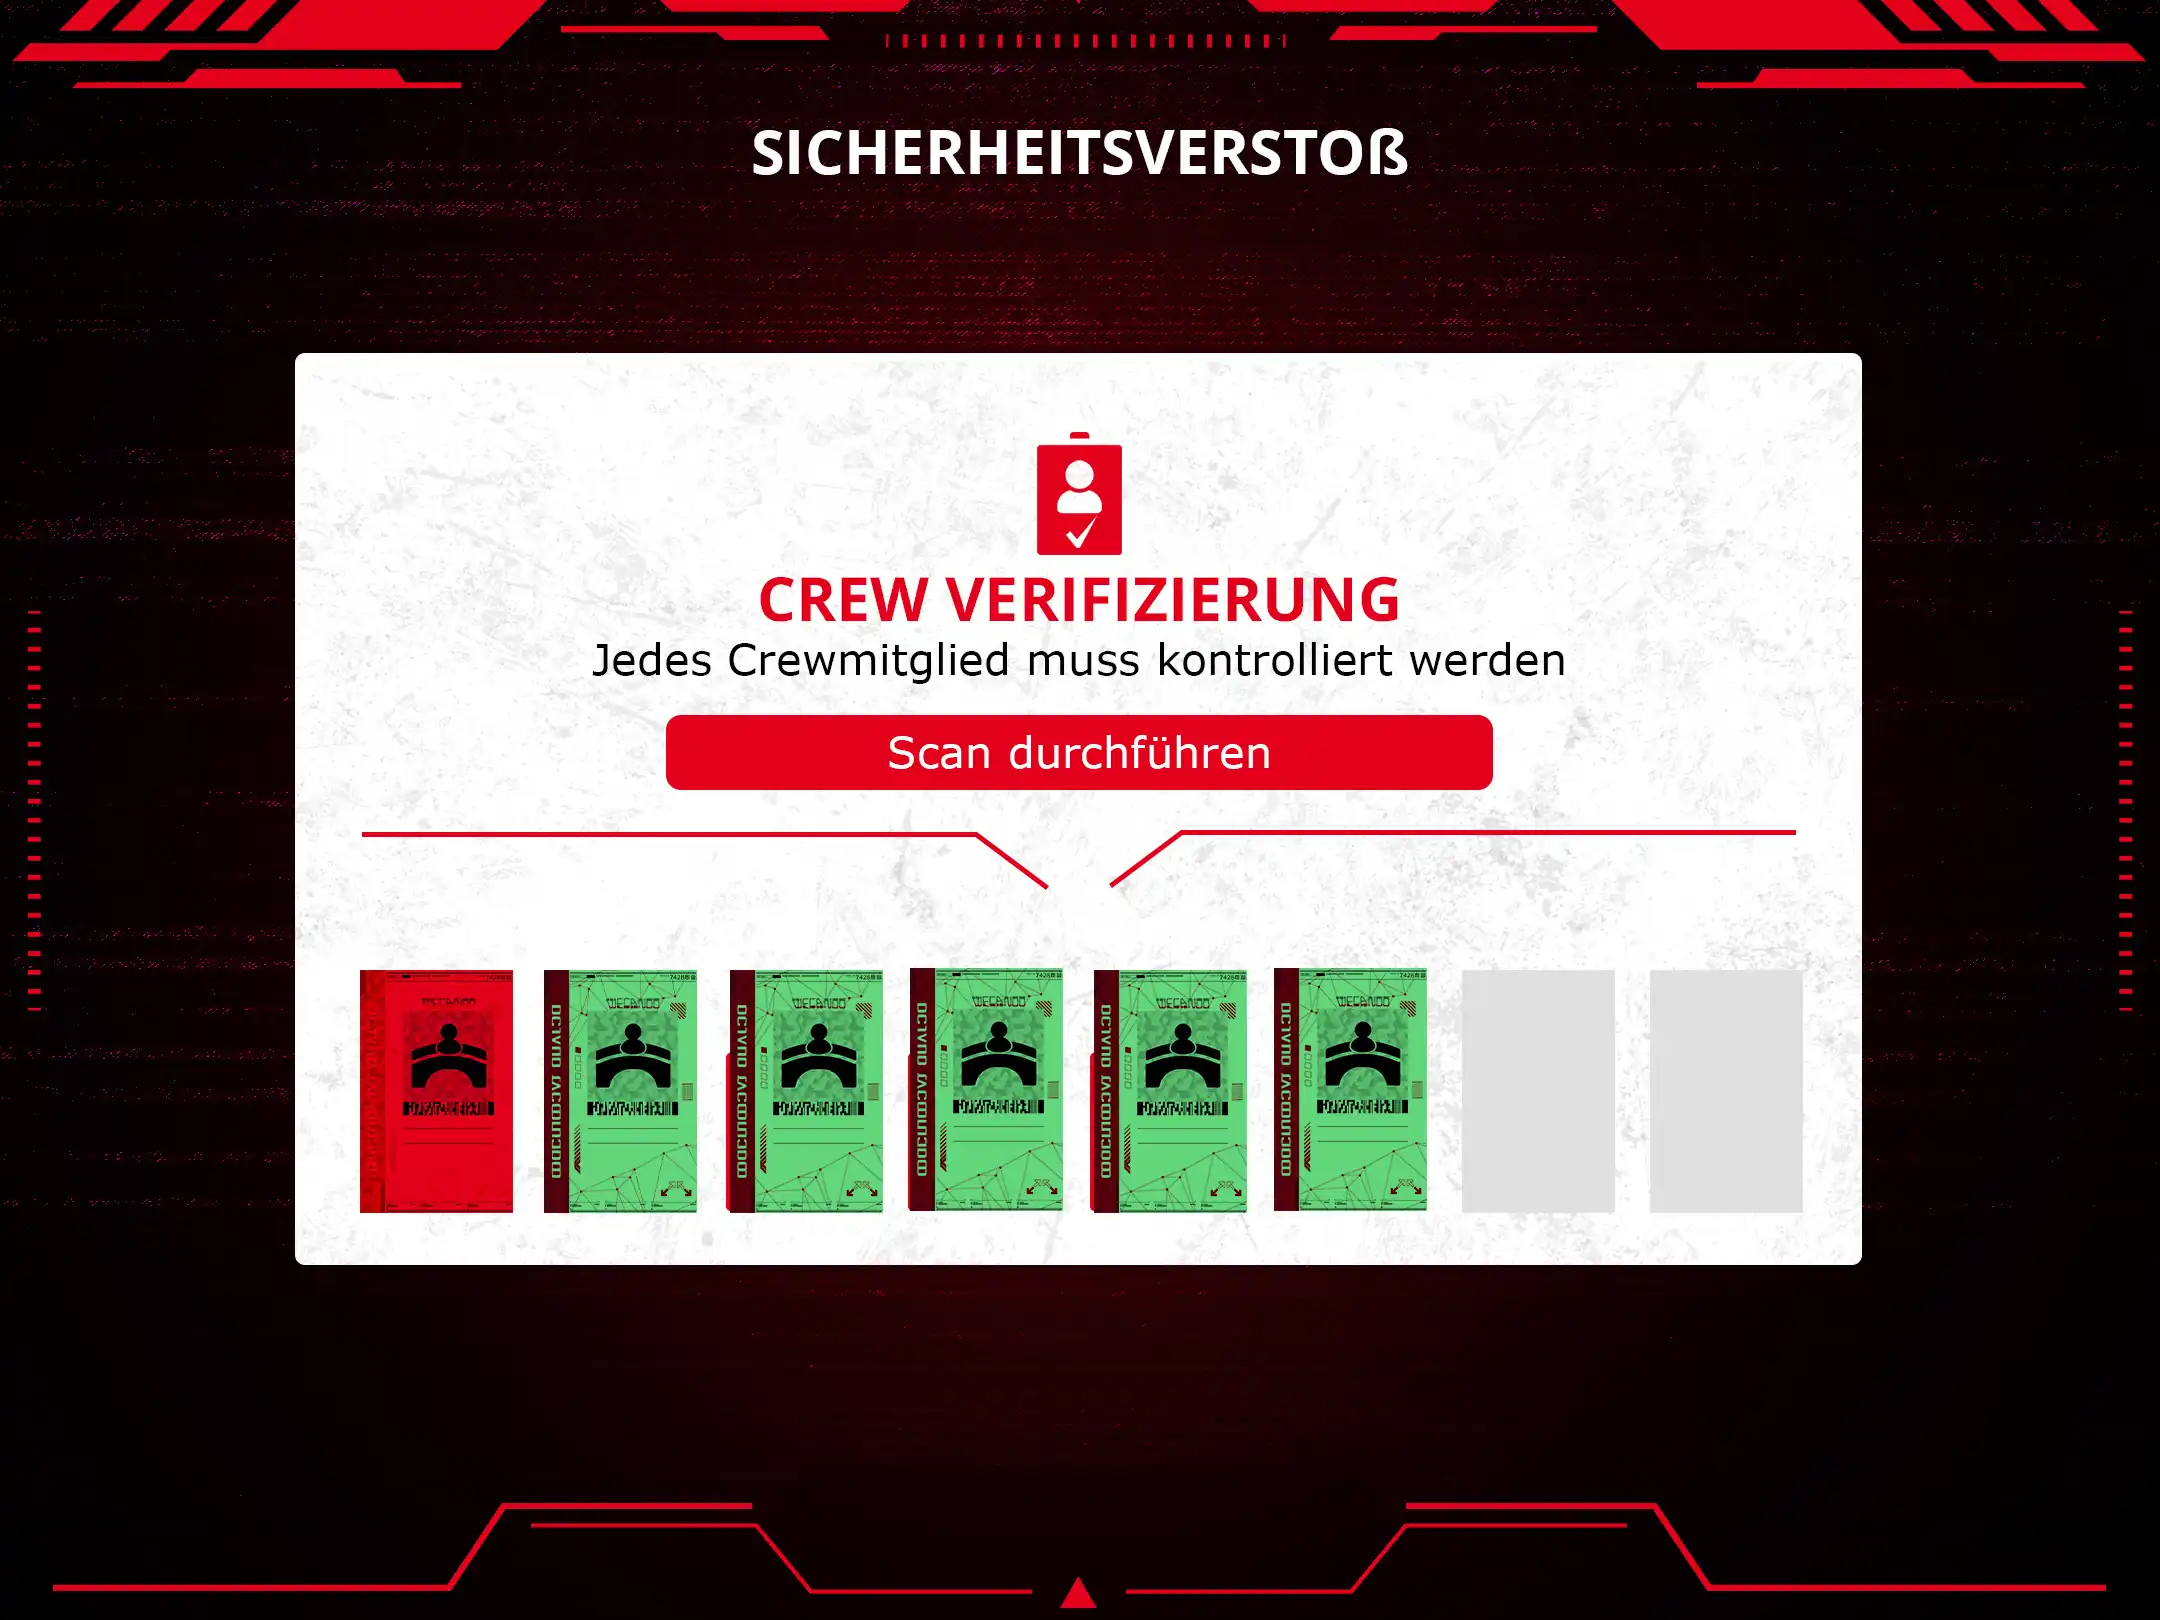
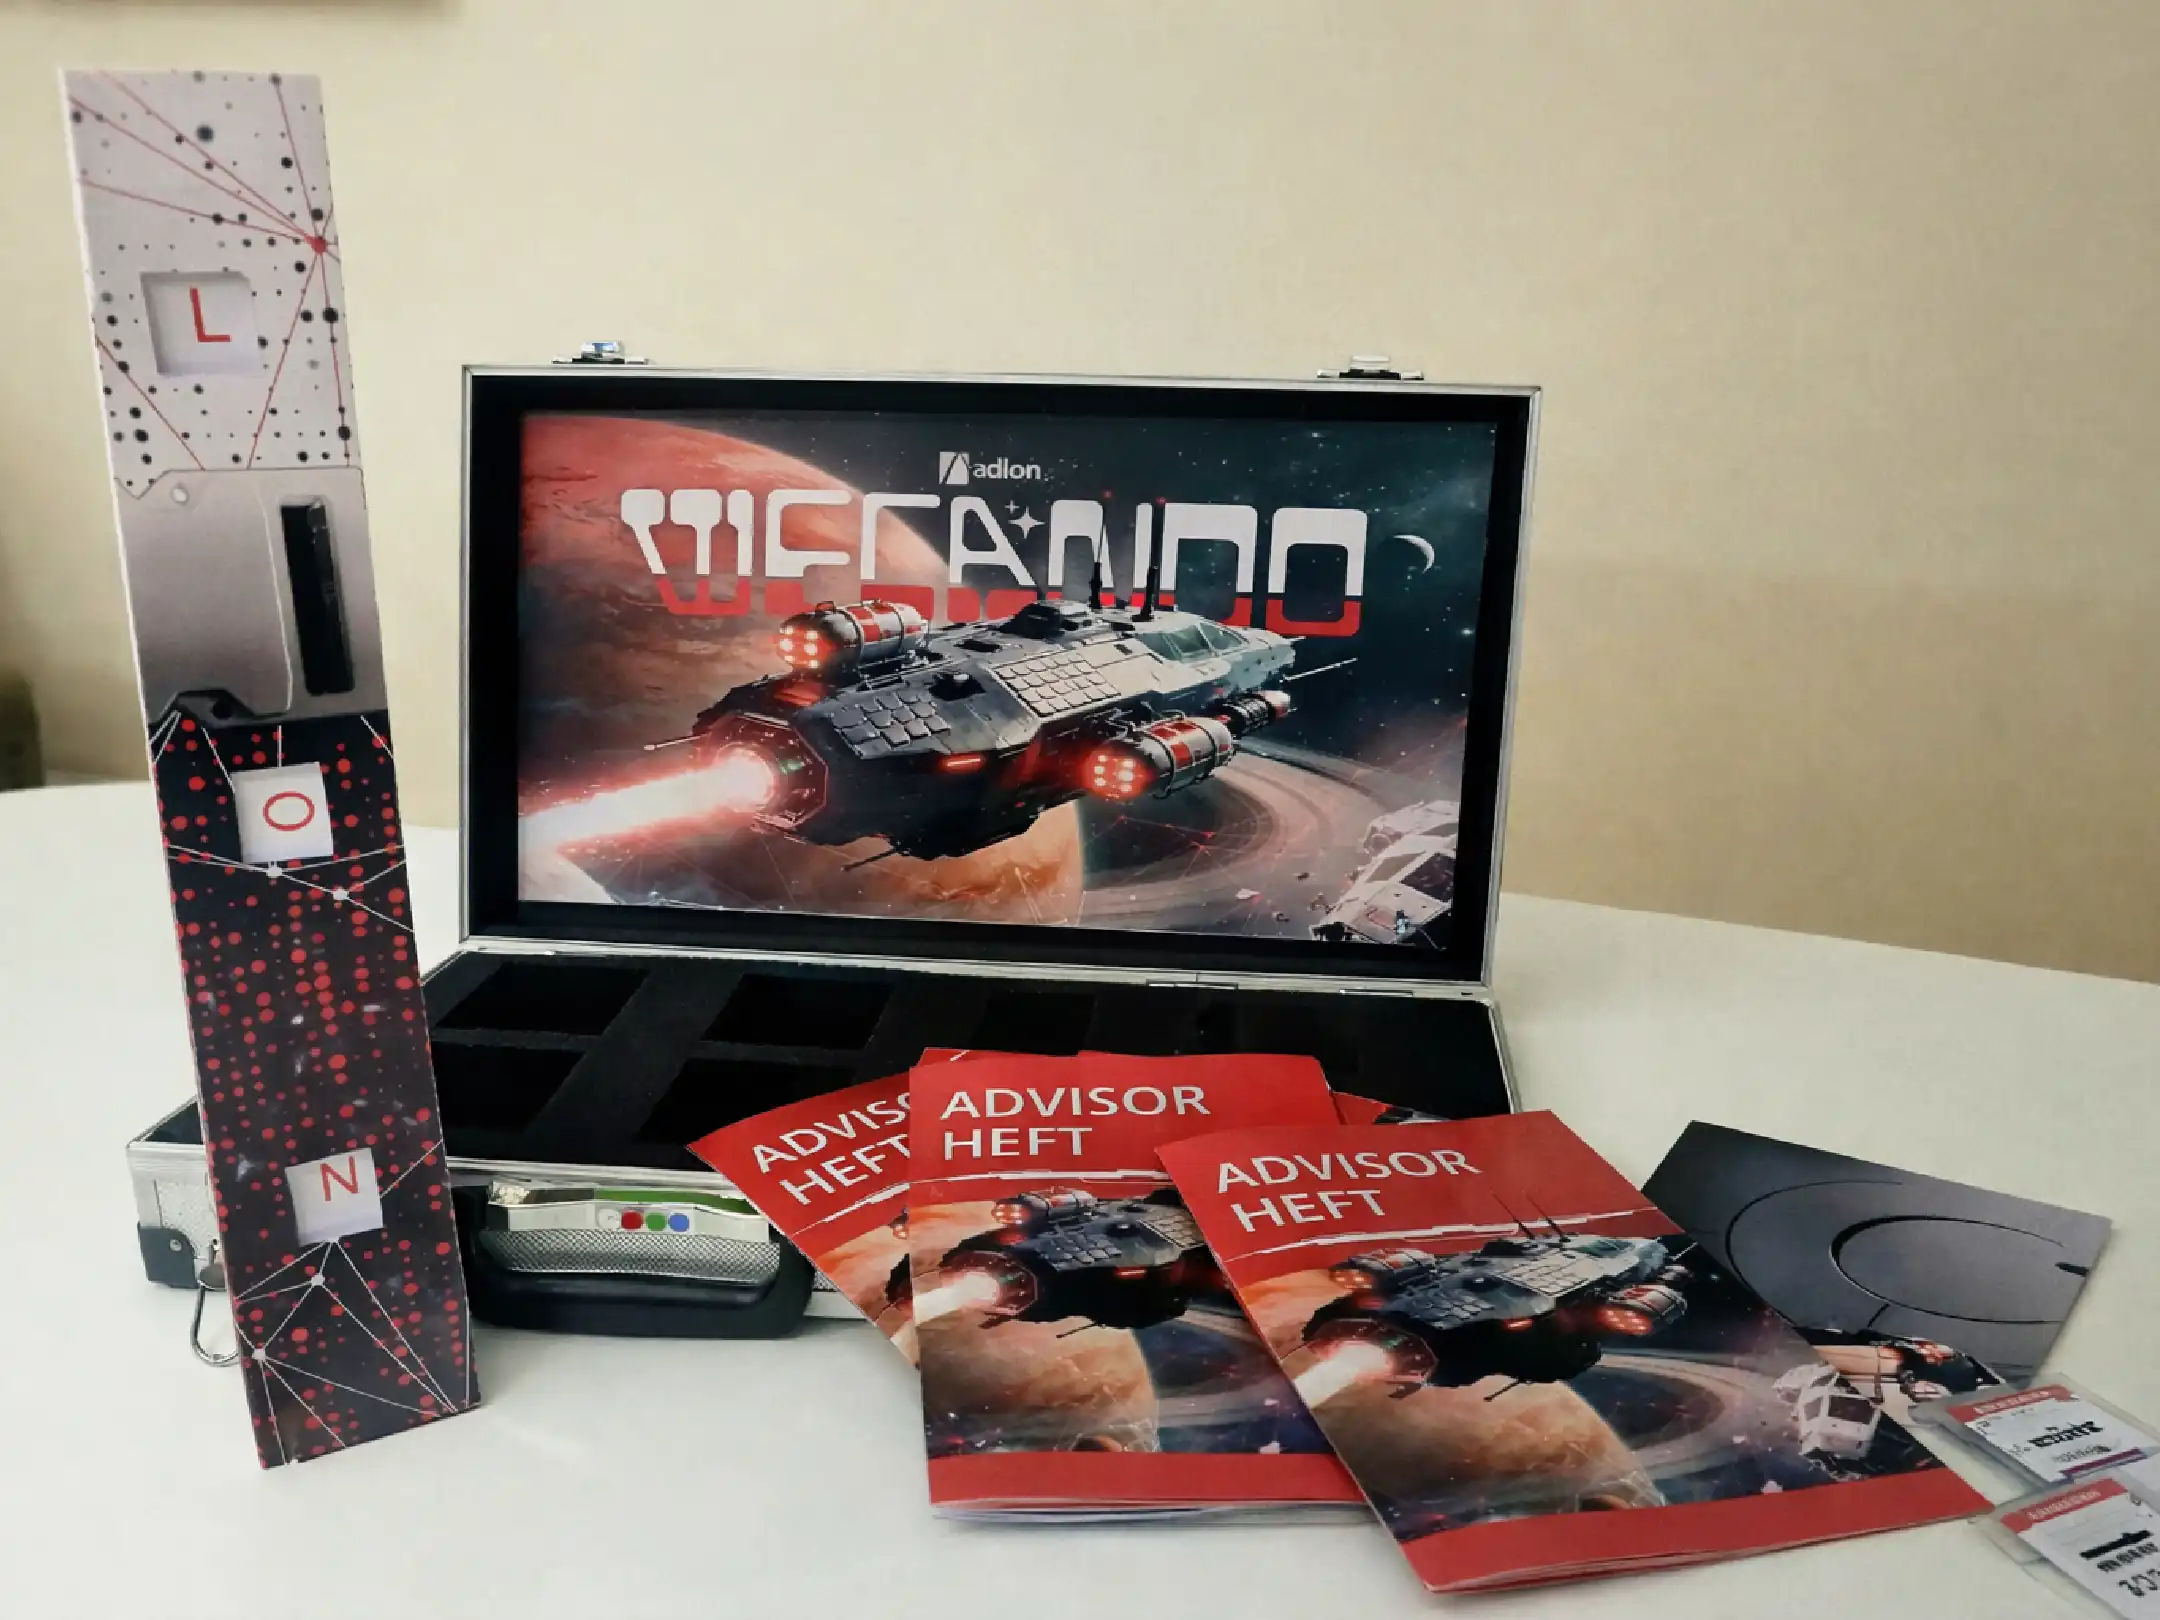
Mit einem physischen Koffer voller Rätsel, geführt über ein Tablet und analogen Spielelementen lösen die Teams verschiedene Aufgaben, analysieren Sicherheitsrisiken und bearbeiten Incident-Szenarien. Dabei geht es nicht darum, möglichst schnell ein Escape Game zu lösen. Es geht darum, gemeinsam die richtigen Entscheidungen zu treffen.
Von IDENTIFY bis RECOVER: Cybersecurity als Teamprozess
Die Mission führt die Teilnehmenden durch zentrale Bereiche der Informationssicherheit:
- IDENTIFY: Risiken und Schwachstellen erkennen – beispielsweise bei Devices, Daten, Rollen und Zugriffsrechten.
- PROTECT: Schutzmaßnahmen verstehen und anwenden – unter anderem MFA, Identity Security und Zero Trust.
- DETECT: Verdächtige Identitäten, kompromittierte Zugänge und Sicherheitsereignisse erkennen.
- RESPOND: Sicherheitsvorfälle priorisieren, Rollen übernehmen und gemeinsam einen Incident-Response-Prozess durchlaufen.
- RECOVER: Die digitale Arbeitsfähigkeit wiederherstellen und Resilienz als gemeinsamen Prozess verstehen.
So wird aus abstrakten Anforderungen aus DORA und NIS2 eine konkrete, gemeinsam erlebte Erfahrung.
Besonders relevant für Finanzunternehmen und Betreiber kritischer Infrastrukturen
WECANDO richtet sich an zwei regulatorisch besonders geforderte Zielgruppen:
Für DORA: Banken, Versicherungen, Zahlungsdienstleister und andere Finanzunternehmen, die digitale operationale Resilienz nachweisen müssen.
Für NIS2: Betreiber wesentlicher und wichtiger Einrichtungen – etwa in den Bereichen Energie, Transport und Verkehr, Gesundheitswesen, Trinkwasser und Abwasser, digitale Infrastruktur, öffentliche Verwaltung, Raumfahrt, Post- und Kurierdienste sowie in Teilen der verarbeitenden Industrie und Abfallwirtschaft.
Mitarbeitende in Vertrieb, Kundenservice, Verwaltung, HR, Finance, Betrieb oder Management treffen in all diesen Organisationen täglich Entscheidungen, die Auswirkungen auf die Sicherheit des Unternehmens haben können. WECANDO macht diese Verantwortung greifbar – unabhängig davon, ob sie aus DORA oder aus NIS2 entsteht.
Trainiert werden unter anderem:
Phishing und Social Engineering
MFA und Identity Security
Passwort- und Gerätesicherheit
Umgang mit Sicherheitsvorfällen
Rollen und Berechtigungen
sichere Kommunikation
Risikoerkennung und Priorisierung
Entscheidungsverhalten unter Zeitdruck
Zusammenarbeit im Incident-Fall
Dabei benötigen die Teilnehmenden keine IT-Vorkenntnisse. WECANDO richtet sich ausdrücklich auch an fachfremde und semi-technische Zielgruppen – von der Filiale bis zur Leitwarte.
DORA und NIS2 verständlich und erlebbar machen
Regulatorische Anforderungen wie DORA und NIS2 führen dazu, dass digitale Resilienz, Risikomanagement und der Umgang mit sicherheitsrelevanten Vorfällen stärker in den Mittelpunkt rücken – inklusive der Meldefristen und der persönlichen Verantwortung der Geschäftsleitung.
WECANDO kann diese Themen in ein gemeinsames Lernerlebnis übersetzen: Für DORA stehen ICT-Risikomanagement, Drittparteirisiken und der Umgang mit IKT-Vorfällen im Vordergrund. Für NIS2 beschäftigt sich ein eigenes Modul mit Governance, Business Impact, Meldewegen und kritischen Prozessen – vermittelt über konkrete Fragestellungen statt über Frontalunterricht.
Für Unternehmen beider Zielgruppen lässt sich das Format darüber hinaus auf individuelle Security-Awareness-Schwerpunkte und unternehmensspezifische Themen ausrichten und anpassen.
Wichtig: WECANDO ersetzt keine regulatorischen Maßnahmen oder vorgeschriebenen Schulungen. Es ergänzt bestehende Awareness-Programme um eine praktische, interaktive Ebene.

Vom Pflichttraining zur gelebten Security Culture
Klassische E-Learnings haben ihren Platz in einem Security-Awareness-Programm. Sie vermitteln Wissen, dokumentieren Teilnahme und lassen sich skalieren. Aber Wissen allein verändert noch nicht automatisch Verhalten.
WECANDO setzt deshalb auf Erleben, Zusammenarbeit und Entscheidungen. Die Teilnehmenden müssen Sicherheitsrisiken gemeinsam bewerten, Informationen austauschen und unter Zeitdruck handeln. Dadurch wird Informationssicherheit nicht nur erklärt, sondern als gemeinsamer Prozess erfahrbar.
Die zentrale Botschaft lautet: Security ist Teamsport. Denn Cyber-Resilienz entsteht nicht allein durch Technologie. Sie entsteht durch Menschen, die Risiken erkennen, miteinander kommunizieren und im Ernstfall richtig handeln – ob in der Bank, im Kraftwerk oder im Krankenhaus.
Für Security Days, Awareness-Kampagnen und Mitarbeiterevents
WECANDO lässt sich flexibel in bestehende Maßnahmen integrieren – beispielsweise als:
DORA-Awareness-Workshop
ICT-Risikomanagement und Meldewege gemeinsam erarbeiten.
NIS2-Awareness-Workshop
Cyber-Resilienz und Verantwortlichkeiten kritischer Einrichtungen erleben.
Cybersecurity Awareness Day
Interaktiver Baustein für eine interne Security-Veranstaltung.
Security Awareness Training
Praktische Ergänzung zu bestehenden E-Learnings.
IT-Onboardings
Neue Mitarbeitende frühzeitig für Cyberrisiken sensibilisieren.
Management- oder Führungskräfteformat
Sicherheitsentscheidungen und persönliche Verantwortung (DORA- und NIS2-Geschäftsleitungspflichten) aus einer anderen Perspektive erleben.
Teamevent mit Lernfokus
Zusammenarbeit und Security Awareness miteinander verbinden.
Das mobile Format kann mit 20 bis 500 Teilnehmenden eingesetzt werden. Gespielt wird in Teams von 6–8 Personen parallel; die Standarddauer beträgt rund 75 Minuten und kann je nach Bedarf angepasst werden. Unsere erfahrenen Game Master betreuen das Event und kommen auch gern zu Ihnen ins Unternehmen.
Cybersecurity Awareness muss nicht langweilig sein
WECANDO ist kein klassisches E-Learning, kein Frontaltraining und auch kein „reines“ Spiel. Es ist ein interaktives Erlebnis, das Security Awareness mit Zusammenarbeit, Entscheidungsfähigkeit und realitätsnahen Incident-Situationen verbindet. Damit wird IT-Security dort erlebbar, wo sie tatsächlich entsteht: im Verhalten jedes einzelnen Mitarbeitenden – ob unter DORA oder unter NIS2.

Mission WE-CAN-DO
Cybersecurity erleben. Risiken erkennen. Gemeinsam richtig handeln.
Wenn Sie Ihre nächste Security-Awareness-Maßnahme, Ihren DORA-Workshop oder einen internen Cybersecurity Day interaktiver gestalten möchten, sprechen Sie mit uns über Mission WECANDO.